
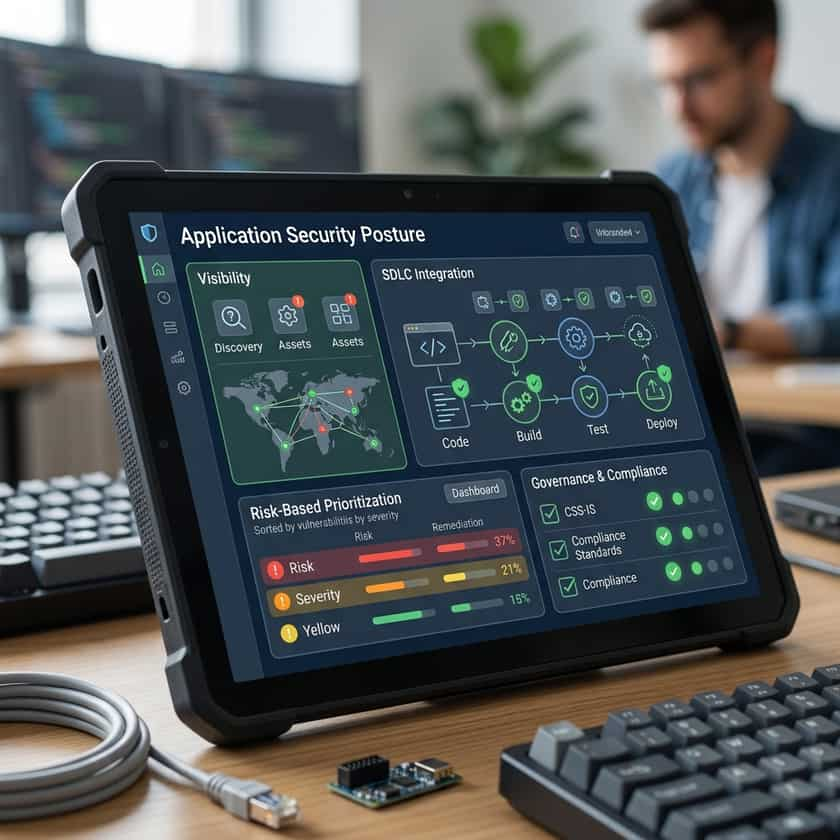
Comprendre la posture de sécurité des applications
Dans le paysage numérique en évolution rapide de 2025, le terme de posture de sécurité des applications (Application Security Posture ou ASP) est passé d'une préoccupation technique de niche à une priorité absolue des conseils d'administration. En termes simples, la posture de sécurité de vos applications correspond à l'état global de l'ensemble de l'environnement de sécurité applicative de votre organisation. Elle sert d'instantané holistique, détaillant l'efficacité de vos contrôles de sécurité, la présence de vulnérabilités et la résilience globale de votre écosystème logiciel. Plutôt que de se focaliser sur un seul pare-feu ou correctif, l'ASP exige une vision globale reliant des couches de sécurité disparates en une stratégie de défense unifiée.
Parvenir à une posture solide requiert plus que la simple installation d'outils ; cela implique d'orchestrer un effort collaboratif entre les développeurs, les opérations de sécurité et les parties prenantes de l'entreprise. À mesure que les organisations grandissent, elles se heurtent souvent à une vision fragmentée de leur sécurité, ce qui crée des failles que les attaquants peuvent exploiter. En priorisant la visibilité et la gestion unifiée, les entreprises peuvent passer d'un mode de gestion de crise réactif à une posture proactive qui anticipe les menaces avant qu'elles ne se manifestent dans les environnements de production.
Le défi de la fatigue des alertes et de la complexité
L'un des problèmes les plus persistants auxquels sont confrontées les équipes de sécurité est le volume écrasant d'alertes générées par l'infrastructure moderne. Il n'est pas rare qu'une entreprise de taille moyenne doive traiter des centaines, parfois plus de 500 alertes par jour. Ce flux constant de données crée un environnement où les vulnérabilités critiques sont facilement noyées sous le bruit de fond. Lorsque les équipes de sécurité passent leur temps à traquer les faux positifs, elles perdent la capacité de se concentrer sur les améliorations stratégiques, laissant les composants applicatifs essentiels exposés plus longtemps que nécessaire.
Les solutions efficaces de posture de sécurité des applications y remédient en mettant en œuvre des frameworks de priorisation intelligents. Au lieu de traiter chaque vulnérabilité comme une urgence immédiate et hautement prioritaire, les systèmes modernes classent les risques en fonction de leur impact potentiel sur l'activité. En associant les données sur les menaces au contexte applicatif — comme le fait de savoir si le logiciel traite des données clients sensibles ou interagit avec des bases de données internes critiques —, les équipes de sécurité peuvent filtrer le bruit de fond. Cela permet une approche plus ciblée, garantissant que vos actifs numériques les plus précieux bénéficient du niveau de protection le plus élevé.
Les piliers fondamentaux d'une stratégie de sécurité solide
- Visibilité continue : Maintenez un inventaire précis et en temps réel de toutes les applications, API et microservices de votre portefeuille.
- Modélisation proactive des menaces : Évaluez régulièrement la manière dont vos applications pourraient être attaquées et identifiez les vecteurs de compromission les plus probables.
- Cartographie automatisée de la conformité : Simplifiez le processus de mise en correspondance de vos contrôles de sécurité avec les frameworks réglementaires tels que le RGPD ou SOC2.
- Gouvernance unifiée : Établissez des politiques claires définissant les exigences de sécurité à chaque étape du cycle de vie du développement logiciel (SDLC).
- Boucles de rétroaction : Mettez en œuvre des canaux de communication rapides qui alertent les développeurs sur les failles de sécurité pendant qu'ils écrivent le code.
Risques émergents dans l'écosystème moderne
Le paysage des menaces pour 2025 se caractérise par des mutations technologiques rapides. Les applications dépendent de plus en plus de bibliothèques tierces, de frameworks open source et de services cloud natifs. Bien que ces outils permettent un développement plus rapide, ils introduisent également des risques liés à la chaîne d'approvisionnement, souvent difficiles à détecter. Une posture robuste doit prendre en compte ces dépendances externes, afin de garantir que votre périmètre de sécurité s'étende au-delà du code développé en interne pour inclure l'ensemble de l'écosystème de composants logiciels intégrés qui alimentent votre entreprise.
De plus, l'essor du développement basé sur l'IA et des outils de codage automatisés a accéléré la vitesse de déploiement des nouvelles fonctionnalités. Bien que cela augmente la productivité, cela signifie également que des vulnérabilités de sécurité peuvent être introduites à un rythme plus soutenu. Maintenir une posture de sécurité positive exige de s'adapter à cette vitesse sans compromettre la sécurité. L'intégration des contrôles de sécurité directement dans le workflow des développeurs — souvent appelée « shift left » — n'est plus facultative. C'est le moyen le plus efficace de s'assurer que la sécurité évolue au même rythme que les exigences des entreprises modernes.
Bonnes pratiques de mise en œuvre
Améliorer avec succès la posture de sécurité de vos applications est un processus itératif. Commencez par auditer votre état actuel afin d'identifier les plus grandes lacunes en matière de visibilité et de temps de réponse. N'essayez pas de tout résoudre en même temps. Concentrez-vous plutôt sur les domaines à fort impact, tels que la sécurité des API ou les flux d'authentification critiques. Impliquez la direction dès le départ, en inscrivant les initiatives de sécurité dans le contexte de la continuité des activités et de la gestion des risques. Lorsque les parties prenantes comprennent que la sécurité soutient les résultats financiers en prévenant des failles coûteuses, il devient beaucoup plus facile d'obtenir les ressources nécessaires à une amélioration durable.